加密数字货币怎样防伪?这五个底层机制才是真正的防伪墙
做区块链安全审计这十几年,我见过太多人把"防伪"简单等同于"验个签名"。实际上,一枚加密数字货币从铸造到流通,防伪是一套多层嵌套的机制——密码学、共识规则、链上可追溯性,缺一不可,缺任何一层都等于留了后门。
最底层的防伪根基是非对称加密签名。每笔交易必须用持有者私钥签名,任何人拿公钥都能验证真伪,却无法逆向推导出私钥。以太坊、比特币的每笔转账都经过这层校验,伪造者在数学上几乎不可能生成一条合法签名,这是整个体系的"锁芯"。
再往下一层是共识机制的分布式校验。比特币要求全网独立节点一致确认,单点被攻破不足以篡改账本。攻击者想伪造一笔交易,得控制超过51%的算力,成本远超收益。链上每笔记录公开可查,时间戳加哈希链让"改历史"在工程上不可行。
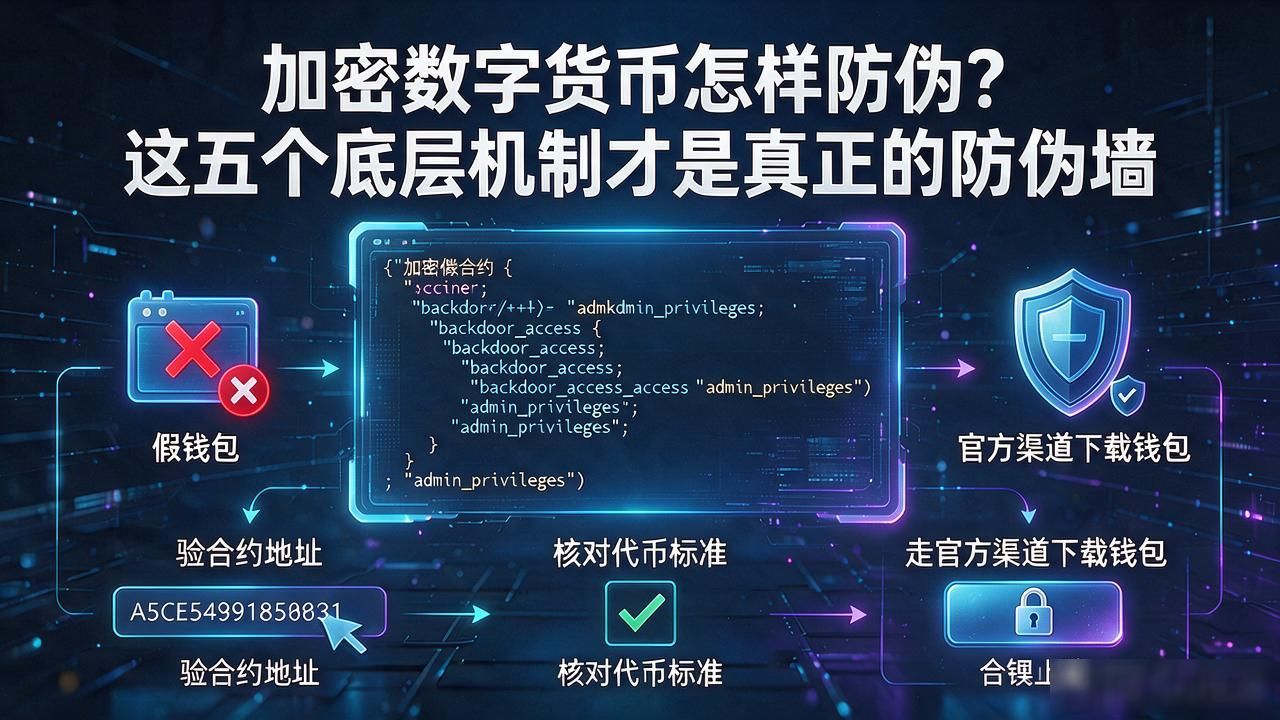
但实际使用中加密数字货币怎样防伪,普通人最容易踩的坑是假钱包和假合约地址。我审计过的项目里加密数字货币怎样防伪?这五个底层机制才是真正的防伪墙,不少用户把资产转到了仿冒的代币合约上,表面看链上记录"正常",合约代码里却埋了后门。防伪不只是看交易能不能上链,还要验合约地址、核对代币标准、走官方渠道下载钱包。
还有一层很多人忽略:私钥的存储安全。硬件钱包、多签方案本质上是把签名权锁进物理隔离环境,私钥离链存储是最后一道保险。再高级的链上防伪机制,密钥一旦泄露等于白搭。
你平时用的是什么钱包?转币前有没有花十秒钟核对过合约地址?