数字货币设计逻辑拆解:从密码签名到双花防护,一次讲明白
央行数字货币不是简单的"电子现金",它背后是一整套信任与清算架构。我参与过相关技术调研,想从设计者的角度把它拆开讲。
传统货币的信任锚在央行资产负债表上,数字货币要回答:没有银行中介,钱凭什么不会凭空多出来? 设计者选了折中路线——发行、销毁、冻结由央行后台统一管理,交易验证交给分布式节点做共识。既保住货币主权,流通层也不必依赖单台服务器。
每笔转账本质是一对非对称密钥的签名验证。私钥在用户终端生成,永远不出设备;公钥注册在链上。收款方验证签名和余额即可,不用联系发卡行。这套机制把交易不可抵赖写进了密码学底层,比任何纸质凭证都可靠。
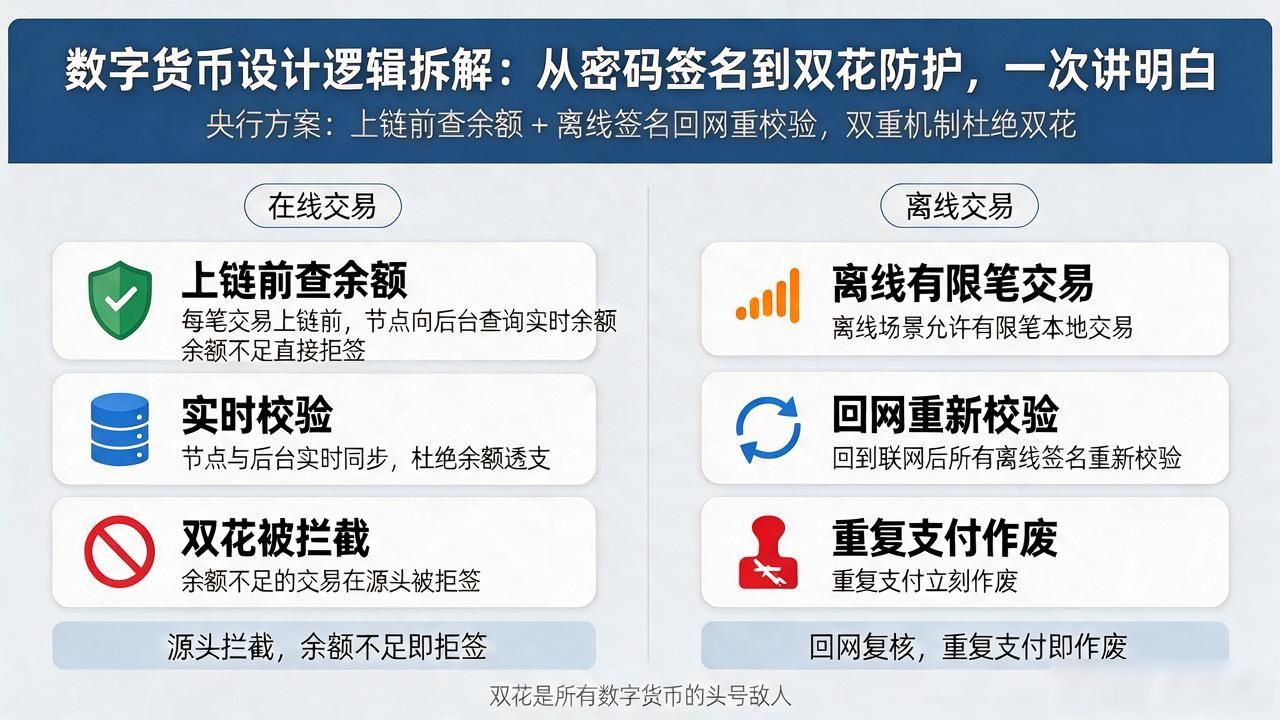
双花是所有数字货币的头号敌人。央行方案的解法:每笔交易上链前,节点向后台查询实时余额,余额不足直接拒签。离线场景允许有限笔本地交易,回到联网后所有离线签名重新校验,重复支付立刻作废。
设计里最纠结的是匿名性。完全匿名等于给洗钱开门数字货币的设计逻辑,完全透明又让普通人买杯咖啡都不自在。最终是分层匿名:小额端到端不可见数字货币设计逻辑拆解:从密码签名到双花防护,一次讲明白,大额央行后台可追溯。这个平衡点不是技术定的,是法律和博弈定的。
我印象很深的一个细节:清算路径里预留了利率传导接口,意味着数字货币不只是支付工具,它把货币政策传导落到了每一笔小额交易上。